
用户管理
MSM 支持多用户管理和基于角色的访问控制(RBAC),让你可以安全地与团队成员共享管理平台。
Pro 多用户管理功能需要 Pro 授权。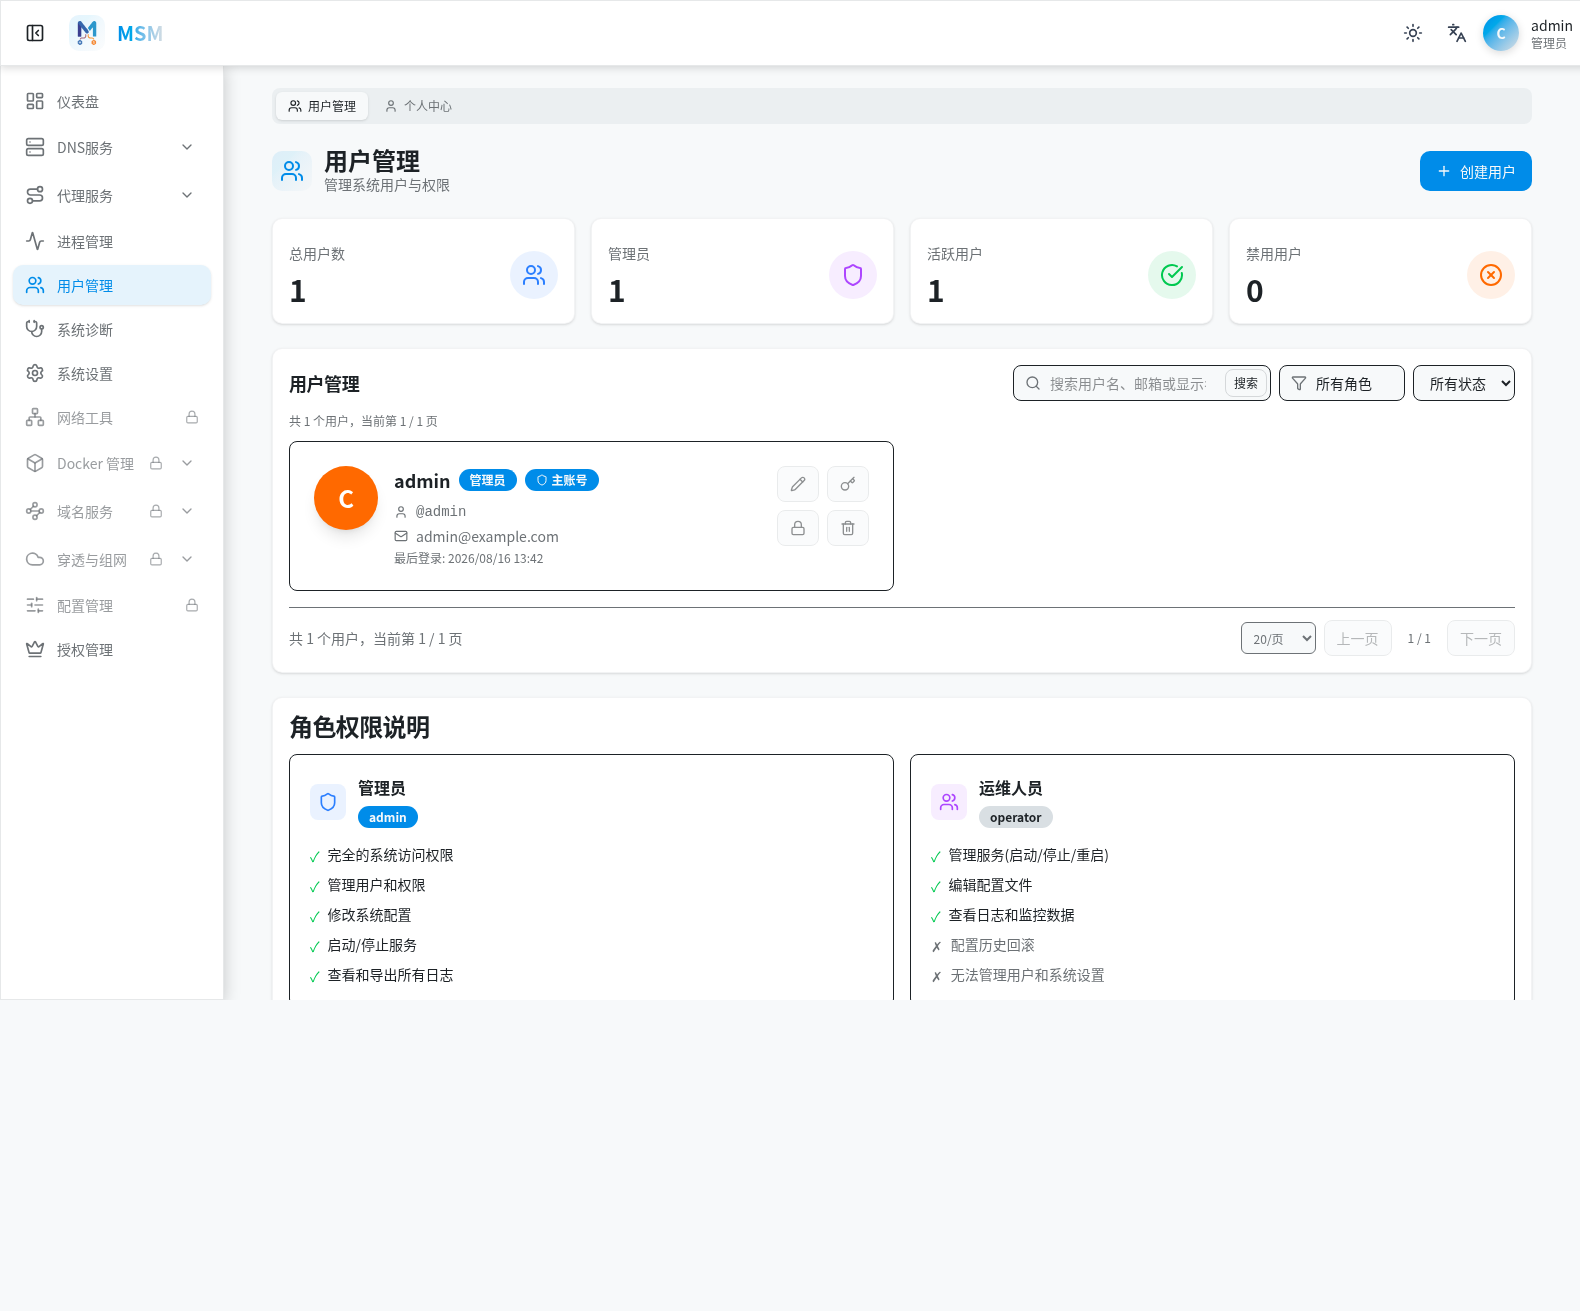
角色与权限
MSM 当前提供四种用户角色:
| 角色 | 说明 | 权限范围 |
|---|---|---|
| 查看者 (Viewer) | 只读访问 | 查看仪表盘、日志、服务状态 |
| 运维员 (Operator) | 操作权限 | 查看者权限 + 启停服务、更新配置、管理设备 |
| 管理员 (Admin) | 完全控制 | 运维员权限 + 用户管理、系统设置、授权管理 |
| 访客 (Guest) | 最小只读访问 | 查看基本系统信息、服务状态和部分日志,不能访问敏感配置 |
权限对照表
| 功能 | 访客 | 查看者 | 运维员 | 管理员 |
|---|---|---|---|---|
| 查看基本仪表盘与服务状态 | ✅ | ✅ | ✅ | ✅ |
| 查看完整日志和只读配置 | 部分 | ✅ | ✅ | ✅ |
| 启停服务、编辑运行配置 | ❌ | ❌ | ✅ | ✅ |
| 管理规则与设备 | ❌ | ❌ | ✅ | ✅ |
| 用户、API Token 与系统管理 | ❌ | ❌ | ❌ | ✅ |
许可证能力和模块开关仍会叠加在角色之上。例如管理员在标准版中可以查看用户列表,但新增、修改、停用、删除与重置密码按钮会显示为 Pro 不可用。
用户列表
进入 侧边栏 → 用户管理 页面,可以看到所有用户列表:
- 用户名 — 登录账号
- 角色 — 用户角色(管理员 / 运维员 / 查看者 / 访客)
- 状态 — 是否启用(活跃/禁用)
- 创建时间 — 账号创建时间
- 最后登录 — 最近一次登录时间
创建用户
- 点击页面上方的 创建用户 按钮
- 填写用户信息:
- 用户名 — 登录账号(唯一)
- 密码 — 登录密码(建议 8 位以上)
- 角色 — 选择用户角色
- 点击 确认 完成创建
最佳实践
- 为每个使用者分配独立账号,便于审计追踪
- 遵循最小权限原则,仅授予必要的角色
- 只查看不操作的成员分配「查看者」角色即可
编辑用户
在用户列表中点击对应用户的操作按钮:
- 编辑 — 修改用户名、角色等信息
- 重置密码 — 为用户重置登录密码
- 启用/禁用 — 切换用户的活跃状态
- 删除 — 移除用户(不可恢复)
注意
- 不能删除自己的账号
- 不能修改自己的角色
- 至少保留一个管理员账号
个人设置
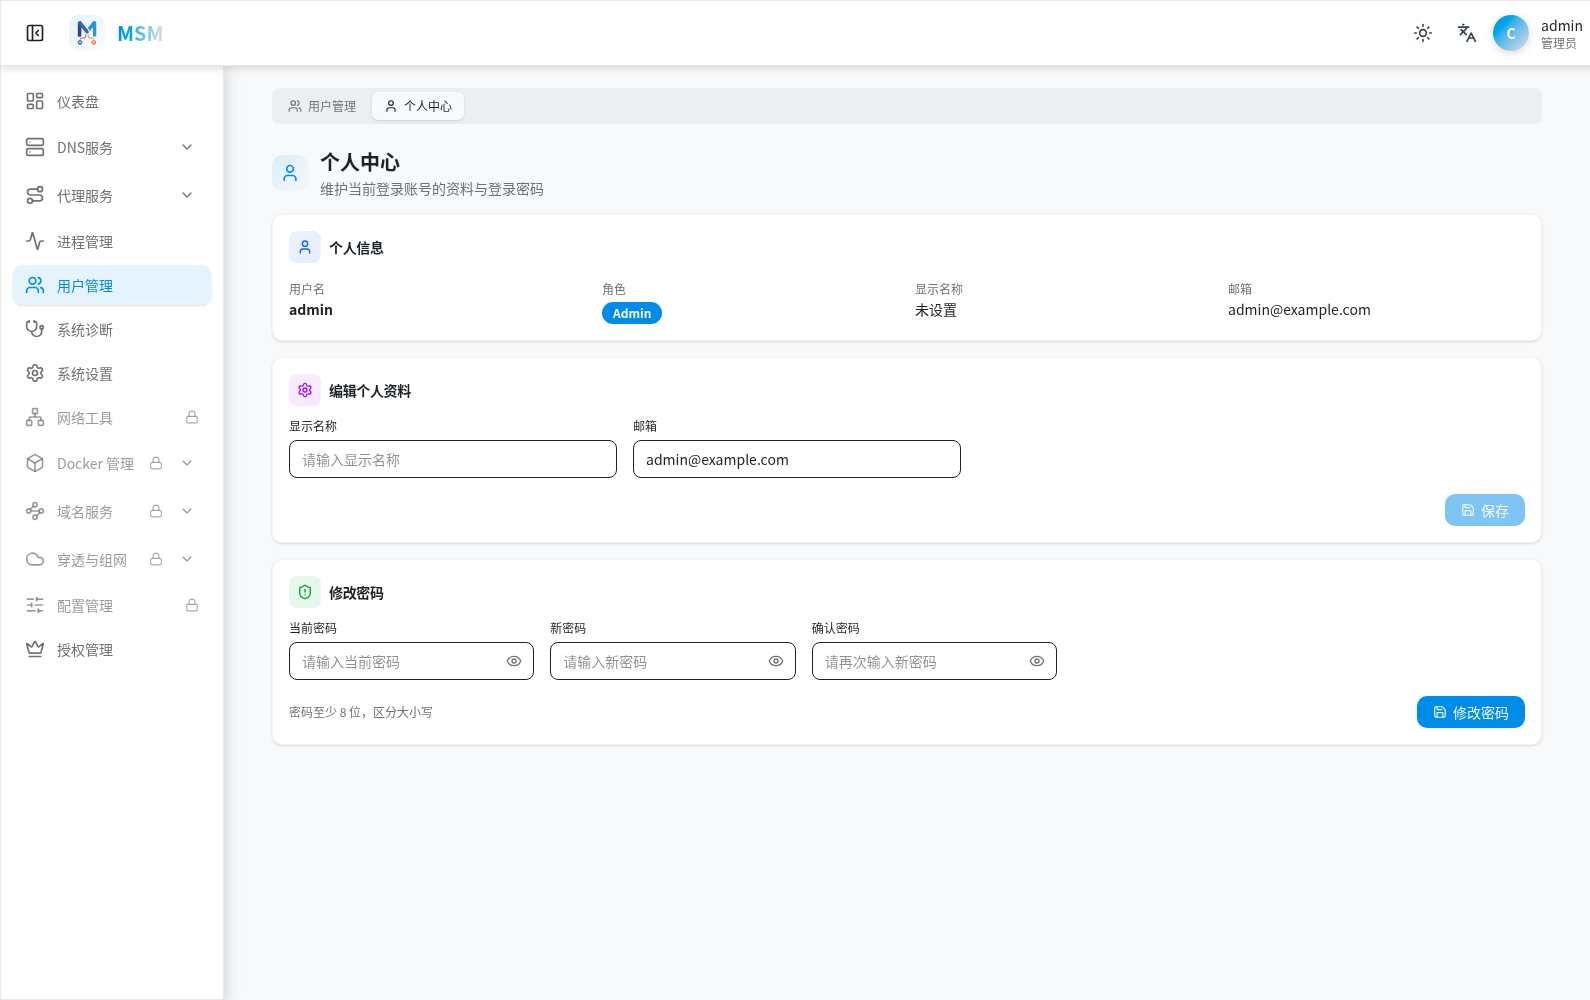
每个用户都可以管理自己的个人信息:
修改密码
- 进入 用户管理 → 个人中心
- 打开修改密码区域
- 输入当前密码和新密码
- 确认修改
修改个人信息
- 修改显示名称
- 更新个人偏好设置
API Token 管理
管理员可以创建 API Token,用于第三方系统对接或自动化脚本:
- 进入 系统设置 → 系统管理
- 点击 创建 Token
- 设置 Token 名称,并选择查看者、操作员或管理员角色
- 复制生成的 Token(仅显示一次)
API Token 管理还需要许可证中的相应能力。标准版会显示升级提示,不会开放创建、修改或撤销操作。
安全提示
API Token 等同于登录凭证,请妥善保管:
- 不要在公开代码仓库中提交 Token
- 定期轮换 Token
- 不再使用的 Token 应及时删除
Token 使用示例
bash
# 使用 Token 调用 API
curl -H "Authorization: Bearer YOUR_API_TOKEN" \
  http://your-server:7777/api/v1/services

# 查看当前用户
curl -H "Authorization: Bearer YOUR_API_TOKEN" \
  http://your-server:7777/api/v1/auth/me
安全建议
- 强密码策略 — 使用包含大小写字母、数字和特殊字符的密码
- 最小权限 — 遵循最小权限原则分配角色
- 定期审计 — 定期检查用户列表,移除不再需要的账号
- Token 管理 — 及时清理过期或废弃的 API Token
- 密码重置 — 忘记管理员密码时,可在服务器上执行
msm reset-password