
远程回家
“远程回家”用于在家庭端的当前代理核心中创建公网入站,让外出设备通过公网 IP 或 DDNS 访问家庭局域网。Clash 与 Sing-Box 都使用同一个 代理服务 → 远程回家 页面。
授权与公网暴露
“远程回家”只生成和管理用户自建的 Clash / Sing-Box 入站配置,MSM 不提供远程接入节点或公网中继服务。仅可将入站开放给你本人或已授权的设备,并只发布自有或已授权的网段和服务。请使用强随机凭据、最小端口和可撤销配置,不得将其用作未授权访问的跳板。
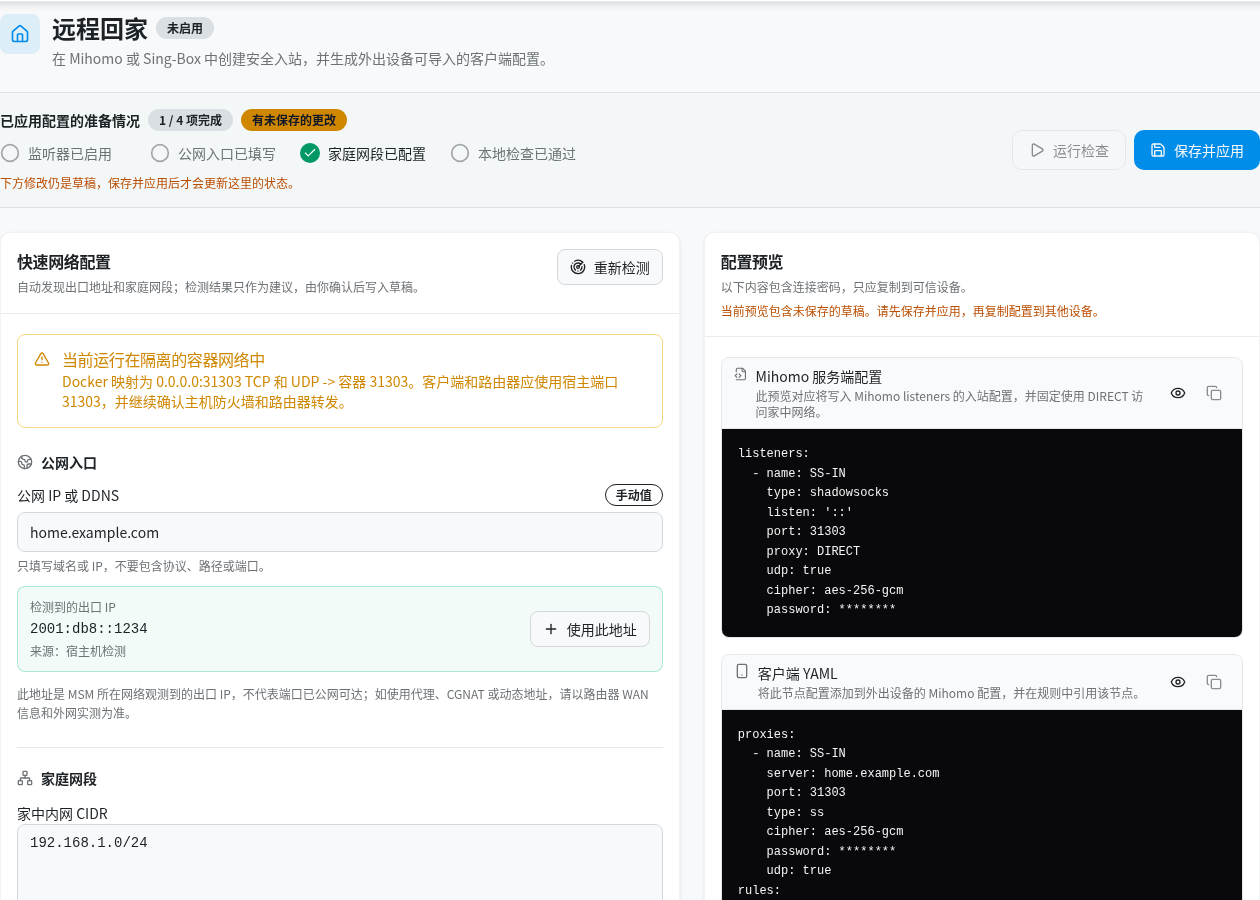
截图中的公网地址使用文档保留地址脱敏;请以页面对当前网络的实际检测结果为准。 截图保留的
mihomo字样是上游内核与配置技术标识,对应本文所称的 Clash 方案。
先确认适用场景
这种方式需要家庭网络具备可从公网到达的地址和端口映射。若没有公网 IP、处于 CGNAT,或不希望开放端口,请改用 Cloudflare 内网穿透发布 Web 页面,或用自建私网访问整个家庭网段。
工作原理
外出设备
  └─ Clash 客户端节点(所选协议)
       └─ 公网 IP / DDNS:端口
            └─ 路由器端口转发与防火墙
                 └─ MSM 当前代理核心的入站监听器
                      └─ DIRECT 访问家庭局域网 CIDR
页面支持为 Clash 或 Sing-Box 同时创建多个入站监听器,每个监听器独立选择以下协议:
| 协议 | 认证信息 | TLS | 主要传输 |
|---|---|---|---|
| Shadowsocks | 密码与加密方式 | 不需要 | TCP,可同时启用 UDP |
| VLESS | UUID | 需要 | TCP |
| Trojan | 密码 | 需要 | TCP |
| AnyTLS | 密码 | 需要 | TCP |
| Hysteria2 | 密码 | 需要 | UDP / HTTP/3 |
| TUIC v5 | UUID 与密码 | 需要 | UDP / HTTP/3 |
每种协议最多保留一套活动监听器,并按固定协议顺序展示。所有监听器必须使用不同端口;保存前 MSM 会检查重复端口、凭据、证书和当前核心能力。不要把一种协议的凭据或转发方式直接套用到另一种协议。
准备条件
- Clash 或 Sing-Box 已安装并正常运行
- 家庭宽带有公网 IPv4、可入站 IPv6,或其他可到达入口
- 路由器可以配置端口转发和防火墙
- 已确认家庭 LAN 网段,例如
192.168.1.0/24 - 动态公网地址建议先配置 域名服务中的 DDNS
配置服务端
进入 代理服务 → 远程回家:
- 在 准备情况 中先确认监听器、公网入口、家庭网段和本机检查的状态
- 在 快速网络配置 中填写公网 IP 或 DDNS;只填写域名或 IP,不要加协议、路径或端口
- 核对家庭内网 CIDR,每行一个
- 添加一个或多个监听器,分别选择协议、启用状态和端口
- 按协议填写密码或 UUID;页面可生成强密码和 UUID
- 使用 TLS 的协议优先选择证书管理中已签发、未过期的生产证书;MSM 会把证书同步到当前核心的安全目录
- 先校验配置,再保存并应用,最后执行运行检查
高级监听设置中可以修改监听器名称和监听地址;Shadowsocks 还可以选择加密方式和是否启用 UDP。:: 会监听 IPv6,并在系统支持时接受 IPv4。客户端 TLS 域名用于 SNI 与证书校验,应填写证书实际覆盖的完整域名;使用生产证书时不要开启“跳过证书校验”。
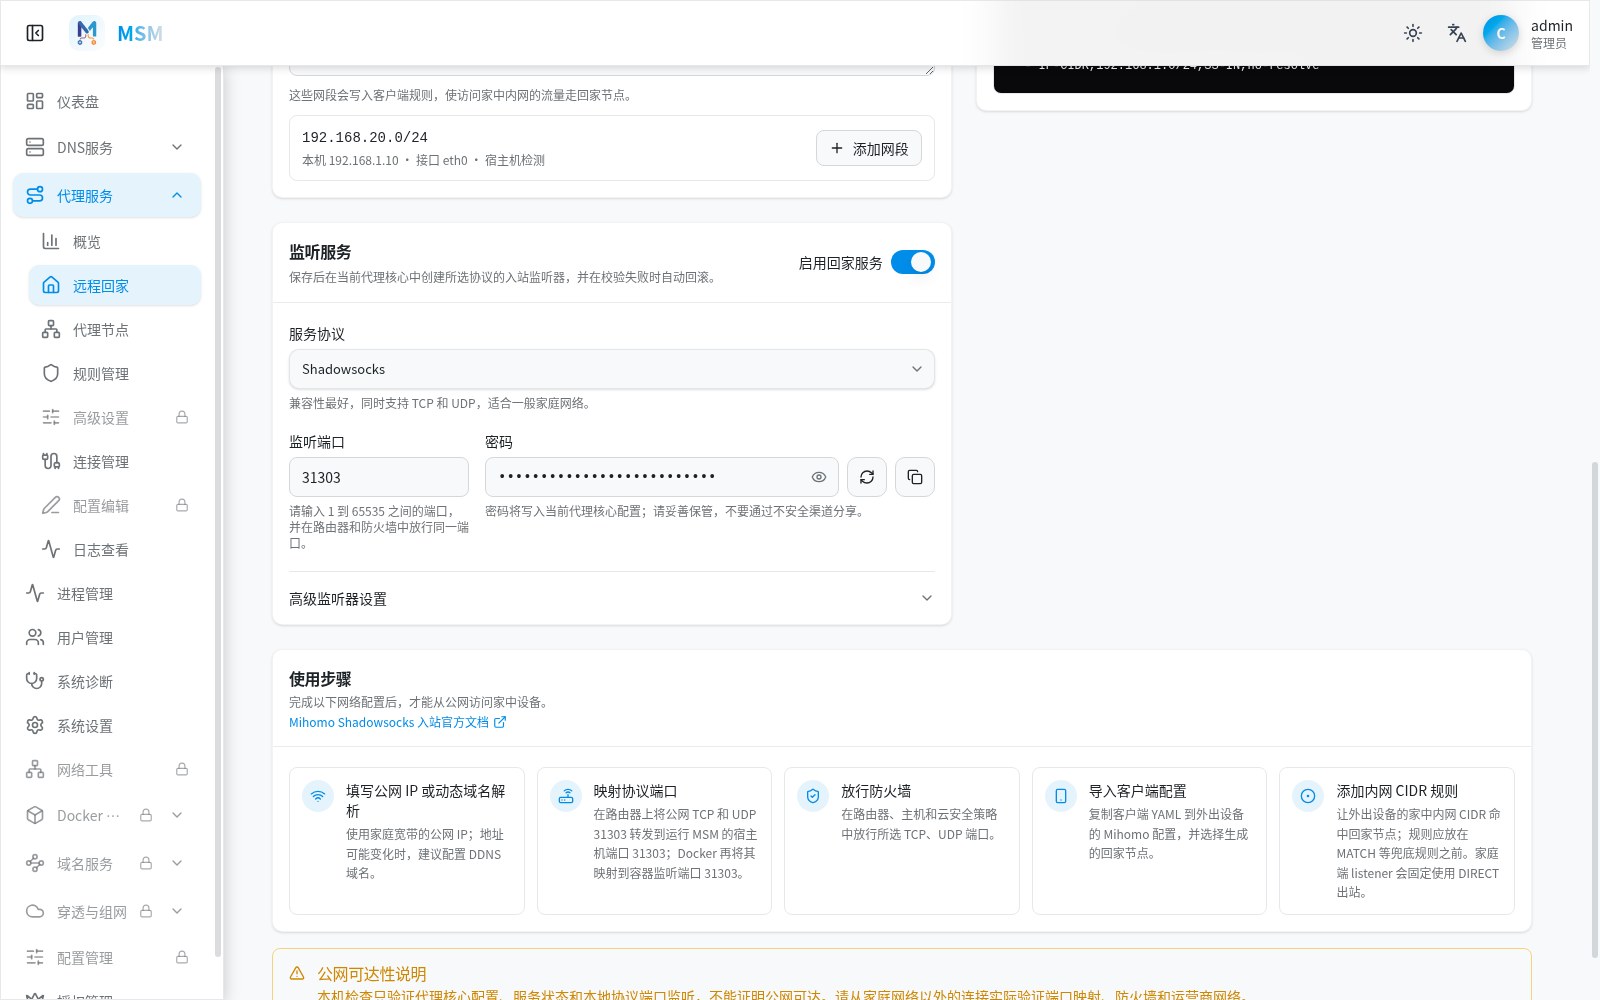
图中示例使用 Shadowsocks,因此路由器需要按页面提示映射 TCP 和 UDP。切换到 VLESS、Trojan、AnyTLS、Hysteria2 或 TUIC v5 后,表单和转发协议会变化,应重新阅读页面生成的步骤。
TLS 文件必须能被代理核心读取
VLESS、Trojan、AnyTLS、Hysteria2 和 TUIC v5 的证书与私钥字段是服务端文件路径,不是把 PEM 正文粘贴到表单。容器安装时,这些路径必须位于代理核心容器实际可见的位置。客户端的 SNI 应与证书域名匹配;只有明确理解风险时才启用“跳过证书验证”。
配置端口转发
二进制或宿主机安装
在家庭主路由上,将公网侧所选端口转发到 MSM 主机相同的监听端口,并在路由器和主机防火墙中放行。Shadowsocks 按页面设置转发 TCP 或 TCP + UDP;VLESS、Trojan、AnyTLS 使用 TCP;Hysteria2、TUIC v5 使用 UDP。
Docker 安装
链路多一层端口映射:
公网端口 → MSM 宿主机发布端口 → 容器目标端口 → 代理核心监听器页面会显示已检测到的 Docker 映射。代理核心监听端口必须与容器的 目标端口 一致;外出客户端和路由器端口转发使用宿主机的 发布端口。
如果映射只绑定到 127.0.0.1,局域网和公网设备无法连接。修改 Compose 端口后需要重建容器,再回到页面重新检测。
生成完整客户端配置
配置完整后,交付弹窗可以一次选择一个或多个目标格式:
- Clash / FlClash:包含现有代理、规则和全部回家节点的完整 YAML
- 官方 Sing-Box:MSM 把当前订阅快照转换为原生 outbounds,生成可直接导入的完整 JSON
- Sing-Box reF1nd:生成适用于 reF1nd 核心的完整 JSON
- 当前核心的服务端监听配置预览
每个已启用监听器会成为独立的回家节点,用户可在客户端策略组中选择不同协议。家庭 LAN CIDR 规则会放在兜底规则之前,家庭端监听器使用 DIRECT 访问这些网段。
二维码内容是可下载完整配置的 HTTP / HTTPS 短期链接,不是把整个 YAML / JSON 塞进二维码。默认使用当前浏览器访问 MSM 的协议、域名和端口,不会擅自改写成另一个 HTTPS 入口。部分 Android 客户端只接受 HTTPS;当前页面是 HTTP 时会给出提示,但仍按当前地址生成。
链接有效期和最多下载次数支持预设值、自定义值,也可选择 永久有效 与 次数不限。永久链接相当于长期 Bearer 凭据,只应在可信设备使用;不再需要时立即撤销。
官方 Sing-Box 不原生支持 Clash 的 proxy-providers。MSM 会读取当前可用订阅快照并转换为原生 outbounds;如果源配置不可读取或包含无法转换的服务器本地规则集,页面会明确禁用该格式,而不是生成无法启动的 JSON。生成配置还会按目标系统移除仅 Linux 支持的网络参数,避免 macOS / Android 因 default_mark 等字段启动失败。
下载内容和预览包含密码、UUID、公网入口和证书验证设置,只能交付给可信设备。草稿尚未保存并应用时,不要先分发配置。
运行检查
保存并应用后点击 运行检查。MSM 会检查:
- 当前核心的完整配置是否有效
- 当前核心服务是否运行
- 当前协议要求的 TCP、UDP 或 TCP + UDP 监听端口是否由代理核心持有
- 是否已经填写公网入口信息
本机检查不等于公网可达
MSM 无法从家庭网络外部证明端口转发、防火墙、运营商 CGNAT 或公网路由已经正确。最终必须关闭手机 Wi-Fi,或使用真正位于外网的设备访问家庭 LAN 地址。
配置安全与回滚
- 保存前使用当前活动核心校验完整配置
- 核心正在运行时,“保存并应用”会重启当前核心并等待监听器就绪
- 应用失败会恢复原配置,再尝试恢复旧核心运行状态
- 密码和 UUID 会写入当前核心配置,请不要粘贴到日志、工单或公开聊天
- 重新生成密码或 UUID 后,所有已导入旧凭据的设备都必须同步更新
常见问题
本机检查通过,但外网无法连接
- 检查是否真的拥有公网地址,出口 IP 不代表可入站
- 按协议确认转发类型:TCP、UDP 或两者
- 检查宿主机防火墙、云安全组和上级光猫
- Docker 用户确认发布端口、目标端口和监听端口的对应关系
- 用家庭网络之外的连接测试
可以连接,但访问不到家中设备
- 核对客户端规则中的家庭 LAN CIDR
- 确认规则位于兜底规则之前
- 检查家庭设备自身防火墙和回程路由
- 多个 LAN 网段需要逐行加入配置
保存时提示 Docker 端口不一致
把监听端口改成页面显示的容器目标端口,或者修改 Compose 映射并重建容器。不要只修改公网发布端口而忽略容器目标端口。
切换代理核心后怎么办?
切换到另一个核心后,重新进入 代理服务 → 远程回家 检查配置,执行校验和运行检查,再确认客户端参数没有变化。